ISMS-Software für Informationssicherheit, SOA und ISO 27001
Dokumentieren und steuern Sie Ihr Informationssicherheitsmanagementsystem (ISMS) mit TopEase zentral. Von Security Assessments bis zum Statement of Applicability (SOA) unterstützt Sie die Software bei allen wichtigen ISMS-Prozessen.

Wir sind für Sie da.
Jetzt persönlichen und unverbindlichen Demo-Termin vereinbaren.
Was ist eine ISMS-Software?
Unternehmen verwalten täglich sensible Informationen wie Kunden- und Lieferantendaten, Geschäftsstrategien, Produktentwicklungen oder interne Prozesse. Eine ISMS-Software unterstützt dabei, diese Informationen im Rahmen eines Informationssicherheitsmanagementsystems (ISMS) strukturiert zu schützen, zentral zu steuern und dokumentieren sowie regulatorische Anforderungen wie ISO 27001 oder NIS-2 nachvollziehbar umzusetzen.
Mit einer ISMS-Software können Unternehmen:
- Informationswerte (Assets), Sicherheitsvorgaben und Schutzbedarfe zentral dokumentieren
- Security Assessments durchführen sowie Risiken, Schwachstellen und Maßnahmen bewerten
- Statement of Applicability (SOA) und Auditnachweise für ISO 27001 verwalten
- Informationssicherheit mit Risiken, Prozessen und Kontrollen verknüpfen
Das TopEase ISMS/SOA-Modul bildet Ihren Informationssicherheitsprozess vollständig digital ab. In einer gemeinsamen Datenbasis, nahtlos in Ihr GRC integriert.
So unterstützt TopEase Ihr Informationssicherheitsmanagement
Zentrale ISMS-Dokumentation
- Dokumentieren und steuern Sie Ihr Informationssicherheitsmanagementsystem (ISMS) in einer gemeinsamen Datenbasis. Sicherheitsvorgaben, Risiken, Maßnahmen und Nachweise bleiben jederzeit miteinander verknüpft.
Auditvorbereitung vereinfachen
- Behalten Sie Umsetzungsstände und Nachweise jederzeit im Blick. So stellen Sie auditrelevante Informationen für das nächste ISMS-Audit schneller und nachvollziehbar bereit.
Informationssicherheitsprozesse durchgängig steuern
- Verknüpfen Sie Schutzbedarfe, Risiken, Controls und Maßnahmen in einem System und pflegen Sie Ihr Statement of Applicability (SOA) dynamisch. Zusammenhänge bleiben transparent und Änderungen nachvollziehbar.
Maßnahmen & Risiken im Griff
- Steuern Sie jedes Informationssicherheitsrisiko zentral über automatisierte Workflows. Offene Maßnahmen, Bearbeitungsstände und Fristen sind für alle Beteiligten jederzeit ersichtlich.
Informationssicherheit mit GRC vernetzen
- Brechen Sie Datensilos auf. Als integrierte ISMS- und GRC-Software verknüpft TopEase Ihr Informationssicherheitsmanagementsystem direkt mit Unternehmensrisiken, Geschäftsprozessen, IKS-Kontrollen und Architektur-Assets.
Regulatorische Anforderungen umsetzen
- Nutzen Sie TopEase als leistungsstarke Security Assessment und ISO-27001-Software. So setzen Sie Normvorgaben (wie ISO 27001 oder BSI-IT-Grundschutz) methodisch sauber und jederzeit nachweisbar um.
Die typischen Herausforderungen im Informationssicherheitsmanagement

Verteilte ISMS-Dokumentation
Sicherheitsvorgaben, Risiken und Nachweise liegen in unterschiedlichen Dokumenten oder Einzellösungen.

Manuelle Maßnahmenverfolgung
Verantwortlichkeiten, Fristen und Umsetzungsstände müssen regelmäßig manuell aktualisiert werden.

Aufwendige Auditvorbereitung
Auditnachweise müssen aus unterschiedlichen Quellen zusammengesucht werden.

Datensilos zwischen ISMS und GRC
Risiken, Kontrolle, Prozesse und Assets werden getrennt voneinander verwaltet, wodurch Zusammenhänge verloren gehen.

Die Funktionen des ISMS-Software-Moduls im Überblick
| Funktion | Ihr Nutzen |
| Security Assessments | Konfigurierbare Fragenkataloge, automatisierte Assessments und zentrale Auswertung |
| Schutzbedarfsfeststellung | Strukturierte Bewertung von Informationswerten (Assets) und Schutzbedarfsanalyse |
| ISMS-Risikomanagement | Systematische Identifikation, Bewertung und Priorisierung von Informationssicherheitsrisiken |
| Statement of Applicability (SOA) | Zentrale Dokumentation des Statements of Applicability, der ISO-27001-Controls und ihrer Anwendbarkeit |
| GAP-Analysen | Soll-Ist-Vergleich von ISO-27001-Anforderungen und Umsetzungsständen |
| Maßnahmenmanagement | Zentrale Verwaltung von Maßnahmen, Verantwortlichkeiten und Fristen |
| Workflows | Workflows für automatisierte ISMS-Dokumentation, Freigaben und Statusverfolgung |
| Dashboards & Reporting | Konfigurierbare Dashboards, Berichte und Nachweise für ISMS-Audits |
| Gemeinsame Datenbasis | Vernetzung von Assets, Risiken, Controls, Prozessen und Maßnahmen |
Informationssicherheit als Teil der TopEase GRC-Plattform
Informationssicherheit steht niemals für sich allein. Sie ist eng verzahnt mit den Geschäftsprozessen, der IT-Architektur und den generellen Unternehmensrisiken.
Deshalb ist TopEase kein isoliertes ISO-27001-Tool: Als integrierte ISMS- und GRC-Plattform verbindet die Lösung Informationssicherheit mit Risiken, Prozessen, Kontrollen und Assets in einer gemeinsamen Datenbasis.
Profitieren Sie vom digitalen Zwilling Ihres Unternehmens über mehrere Module hinaus. Wird das ISMS/SOA-Modul mit weiteren TopEase-Modulen (wie Risikomanagement, IKS, BCM/BIA oder Prozessmanagement) kombiniert, werden komplexe Abhängigkeiten sichtbar. Ein Informationssicherheitsrisiko kann so direkt mit einem kritischen Geschäftsprozess, einem IT-Asset und der entsprechenden IKS-Kontrolle verknüpft werden.


Das ISMS-Modul in der Praxis
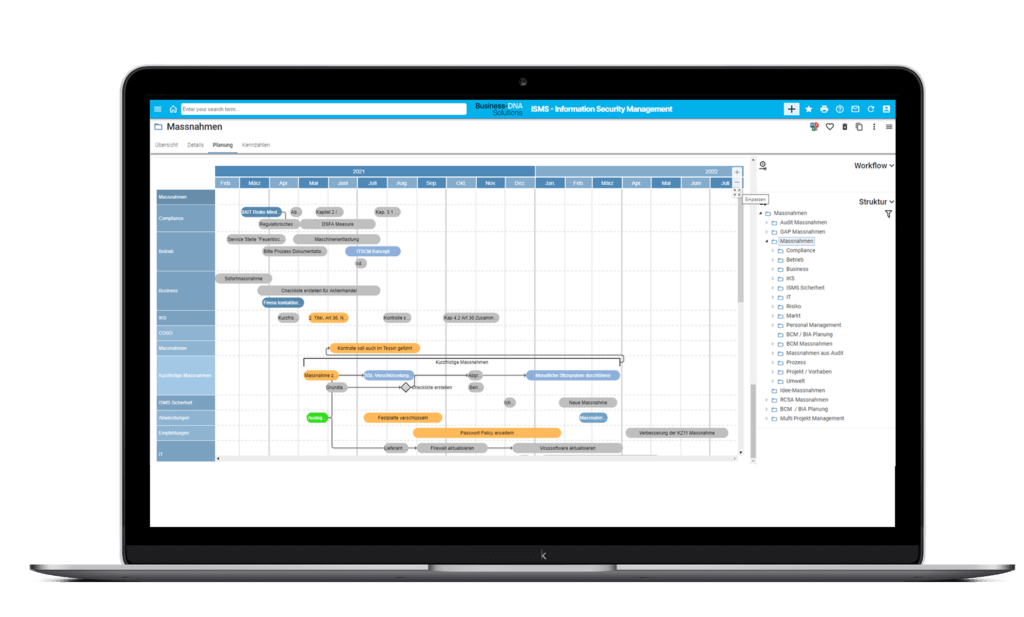
- Assets und Schutzbedarfe Übersicht
- Asset Vernetzung
- Statement of Applicability (SOA)
- Risikomanagement
- GAP-Analyse & Maßnahmen
Assets und Schutzbedarfe Übersicht


Informationssicherheit als Teil der TopEase GRC-Plattform
Informationssicherheit steht niemals für sich allein. Sie ist eng verzahnt mit den Geschäftsprozessen, der IT-Architektur und den generellen Unternehmensrisiken.
Deshalb ist TopEase kein isoliertes ISO-27001-Tool: Als integrierte ISMS- und GRC-Plattform verbindet die Lösung Informationssicherheit mit Risiken, Prozessen, Kontrollen und Assets in einer gemeinsamen Datenbasis.
Wird das ISMS/SOA-Modul mit weiteren TopEase-Modulen (wie Risikomanagement, IKS, BCM oder Prozessmanagement) kombiniert, werden komplexe Abhängigkeiten sichtbar. Ein Informationssicherheitsrisiko kann so direkt mit einem kritischen Geschäftsprozess, einem IT-Asset und der entsprechenden IKS-Kontrolle verknüpft werden.
Warum TopEase statt manueller Prozesse und isolierten ISMS-Tools?
| Manuelle Prozesse | Isolierte ISMS-Software | TopEase-ISMS | |
| ISO-27001-Unterstützung | x | ja | ja |
| Statement of Applicability (SOA) | x | ja | ja |
| Workflowgestützte Security Assessments | x | teilweise | ja |
| Vernetzung von Assets, Risiken und Kontrollen | x | begrenzt | ja |
| Gemeinsame Datenbasis | x | x | ja |
| Integration mit Risikomanagement und GRC | x | begrenzt | ja – nativ integriert |
| Auditgerechte Dokumentation | x | teilweise | ja |
| Modulare Erweiterung | x | teilweise | ja |
| Cloud & On-Premise | x | unterschiedlich | beides |
ISO-27001-Nachweisführung und Statement of Applicability (SOA)
ISO 27001: der internationale Standard für ISMS
- Die ISO/IEC 27001 ist die international anerkannte Norm für Informationssicherheitsmanagementsysteme. Sie definiert die Anforderungen an den Aufbau und Betrieb sowie die Auswahl geeigneter Sicherheitsmaßnahmen (Controls).
- TopEase unterstützt den gesamten ISO-27001-Prozess: von der Schutzbedarfsfeststellung über Security Assessments und ISMS-Risikomanagement bis zur Auditvorbereitung und ISO-27001-konformen Dokumentation.
Statement of Applicability (SOA): das zentrale Dokument der ISO 27001
- Das Statement of Applicability ist ein zentrales Dokument der ISO 27001 und dokumentiert, welche Sicherheitsmaßnahmen (Controls) für das ISMS relevant sind und wie sie umgesetzt werden.
- Mit dem TopEase ISMS/SOA-Modul verwalten Sie das Statement of Applicability zentral und verknüpfen Controls, Risiken, Maßnahmen, Verantwortlichkeiten und Nachweise auf einer gemeinsamen Datenbasis.
NIS-2: höhere Anforderungen an Cybersicherheit und Nachweisführung
- Die NIS-2-Richtlinie verpflichtet viele Unternehmen zu einem systematischen Informationssicherheits- und Risikomanagement sowie einer nachvollziehbaren Dokumentation ihrer Sicherheitsmaßnahmen.
- TopEase unterstützt die NIS-2-konforme Dokumentation und Nachweisführung durch strukturierte ISMS-Prozesse, revisionssicheres Reporting und eine zentrale Datenbasis.
Für wen eignet sich das TopEase ISMS-Modul?
CISOs & IT-Security
Strukturierter Aufbau und Steuerung der Informationssicherheit, Security Assessment Software
ISMS Manager:innen
Pflege von SOA, Controls, GAP-Analysen und ISMS-Dokumentation
Informationssicherheitsbeauftragte
Durchführung der Schutzbedarfsfeststellung und Maßnahmenverfolgung
GRC- & Compliance-Teams
Einheitliches ISMS-Risikomanagement und Nachweisführung ohne Systembrüche
Interne Revision / Audit
Schneller Zugriff auf verlässliche Audit-Trail-Daten und Reports für das ISMS-Audit
Regulierte Unternehmen
Einhaltung und Nachweis von regulatorischen Vorgaben (z.B. ISO 27001, NIS-2, DORA)
“TopEase ermöglicht uns eine ganzheitliche Sicht auf unsere Risiko- und Governance-Daten. Die Stärke liegt im zugrunde liegenden Modell, das Abhängigkeiten und Einflussfaktoren transparent macht.“
A. Meier, Raiffeisen Schweiz Genossenschaft
Häufige Fragen zu ISMS-Softwarelösungen und TopEase
Bereit für ein auditfähiges ISMS? Lernen Sie TopEase kennen
Erleben Sie in einer kostenlosen Live-Demo , wie TopEase Ihr Informationssicherheitsmanagementsystem digitalisiert – von der Schutzbedarfsanalyse bis zum fertigen Statement of Applicability. Unsere Expert:innen zeigen Ihnen die Plattform live und beantworten Ihre Fragen zur ISO-27001-Nachweisführung.
Das gute Gefühl, als Unternehmen für alle kritischen Situationen gerüstet zu sein.

Das könnte Sie auch interessieren

Assetmanagement (EAM)
Manages IT architecture, systems and infrastructure centrally and provides visibility of dependencies between assets, processes and risks.

Kontrollmanagement (IKS)
Unterstützt Aufbau, Bewertung und revisionssichere Dokumentation von Kontrollen – für strukturiertes Assessment- und Kontrollmanagement.

Auslagerungsmanagement (TPRM)
Erfasst, bewertet und steuert Drittparteienrisiken und Auslagerungen strukturiert – von der Kritikalitäts- und Wesentlichkeitsbewertung bis zur Compliance-konformen Steuerung von Lieferanten und IKT-Dienstleistern gemäß MaRisk, DORA und ESG.